IIS에 SSL 인증서를 설치하는 방법
IIS에 SSL 인증서를 설치하려면 IIS 관리자를 열고 Server Certificates로 이동한 후 Complete Certificate Request 옵션을 통해 .crt 파일을 업로드합니다. 그런 다음 웹사이트를 마우스 오른쪽 버튼으로 클릭하고 Edit Bindings > Add를 선택하여 포트 443에서 HTTPS 바인딩을 생성합니다. CSR 생성부터 설치 확인까지 대부분의 Windows Server 환경에서 전체 과정은 약 15분이 소요됩니다. 이 가이드는 각 단계를 스크린샷과 함께 상세히 설명하며 가장 흔한 오류와 HTTP에서 HTTPS로의 리디렉션 설정도 완벽하게 다루고 있습니다.
고객에게 SSL 인증서를 판매하고 싶으신가요?
Domain Name API의 SSL 리셀러 프로그램을 통해 단일 API로 DV, OV, EV 및 Wildcard 인증서를 제공할 수 있습니다.
IIS에서 SSL을 설치하기 전에 준비해야 할 사항
IIS 관리자를 열기 전에 다음 항목이 모두 준비되어 있는지 확인하세요. 이 중 하나라도 없으면 설치 과정 중간에 막힐 수 있습니다.
| 요구 사항 | 설명 |
|---|---|
| IIS 관리자 접근 권한 | Internet Information Services 관리자가 Windows Server에 설치되어 실행 중이어야 합니다. |
| 관리자 권한 | 인증서를 설치하려면 서버의 로컬 관리자 또는 도메인 관리자 권한이 필요합니다. 표준 사용자 계정으로는 인증서를 설치할 수 없습니다. |
| CSR(인증서 서명 요청) | 2단계에서 IIS 관리자를 통해 생성합니다. CSR은 개인 키도 함께 생성합니다——두 가지 모두 반드시 동일한 서버에 보관해야 합니다. |
| SSL 인증서 파일(.crt) | 도메인 검증이 완료된 후 CA(인증 기관)에서 발급합니다. |
| CA Bundle / 중간 인증서 | CA에서 인증서와 함께 제공합니다. 완전한 신뢰 체인을 위해 필수입니다——건너뛰지 마세요. |
| 개인 키 | IIS에서 CSR 생성 시 자동으로 생성됩니다. 서버에 보관되며 별도의 파일로 다운로드할 수 없습니다. |
⚠️ 다른 서버에서 CSR을 생성한 경우 Complete Certificate Request 방법을 사용할 수 없습니다. 대신 원본 서버에서 .pfx 파일(인증서 + 개인 키 통합)을 내보내고 IIS의 'Import' 옵션을 사용하세요.
1단계 — 적합한 SSL 인증서 선택하기
SSL 인증서는 모든 상황에 맞는 단일 솔루션이 아닙니다. 필요한 유형은 보호할 도메인 수와 사용자가 기대하는 신원 확인 수준에 따라 달라집니다.
| 유형 | 검증 내용 | 적합한 대상 | 예시 |
|---|---|---|---|
| DV SSL | 도메인 소유권만 검증 | 블로그, 개인 사이트, 소규모 비즈니스 | www.example.kr |
| OV SSL | 도메인 + 조직 신원 | 기업 웹사이트, SaaS 플랫폼 | 기업 공식 사이트 |
| EV SSL | 기업의 확장 검증 | 전자상거래, 금융——최고 수준의 신뢰성 | checkout.example.kr |
| Wildcard SSL | 도메인 + 모든 1단계 서브도메인 | 호스팅 제공업체, 다수의 서브도메인 구조 | *.example.kr |
호스팅 제공업체와 도메인 리셀러에게는 Wildcard SSL이 일반적으로 가장 실용적인 선택입니다——인증서 하나로 모든 서브도메인을 커버하며 각각을 별도로 갱신할 필요가 없습니다.
고객에게 SSL을 판매하고 있나요?
Domain Name API의 SSL 리셀러 프로그램은 DV, OV, EV 및 Wildcard 인증서를 경쟁력 있는 리셀러 가격으로 제공합니다.
2단계 — IIS 관리자 열기
Windows Server에서 Win + R을 누르고 inetmgr을 입력한 후 Enter를 누릅니다. 또는 시작 메뉴에서 "IIS"를 검색하여 Internet Information Services (IIS) Manager를 선택합니다.
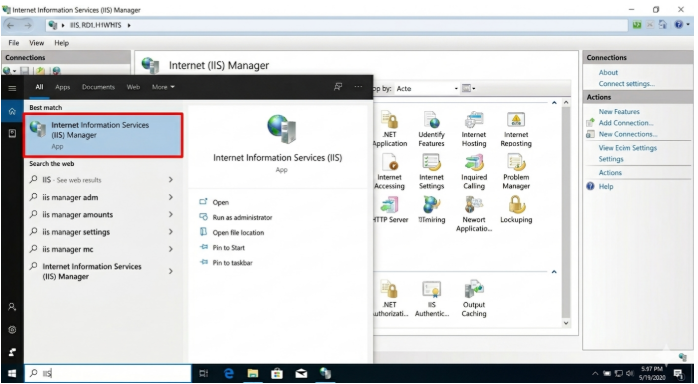
ℹ️ IIS 관리자를 찾을 수 없나요? 다음 경로를 따르세요: 서버 관리자 → 역할 및 기능 추가 → 웹 서버(IIS). Windows 데스크톱 버전의 경우: 제어판 → 프로그램 → Windows 기능 켜기/끄기 → Internet Information Services.
3단계 — Server Certificates 열기
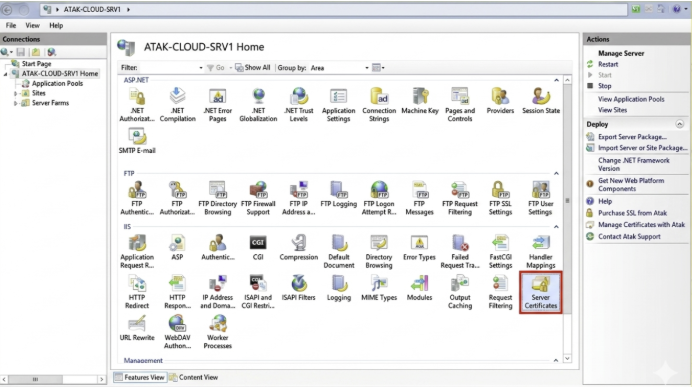
IIS 관리자의 왼쪽 패널에서 서버 이름을 클릭합니다. 중앙 메인 패널에서 "Server Certificates" 아이콘을 찾아 더블 클릭합니다.
4단계 — CSR 생성 및 인증서 파일 업로드
아직 CSR을 생성하지 않았다면 인증서 파일을 업로드하기 전에 이 단계를 완료하세요.
CSR 생성 방법
- Actions 패널에서 "Create Certificate Request…"를 클릭합니다.
- Distinguished Name 필드를 입력합니다——Common Name은 보호할 도메인 이름과 정확히 일치해야 합니다.
- 키 길이를 2048(최소) 또는 더 강력한 암호화를 위해 4096으로 설정합니다.
- .txt 파일을 저장합니다——그 내용을 CA의 신청 양식에 붙여넣어야 합니다.
CA가 인증서를 발급한 후 이 단계로 돌아오세요.
인증서 설치 — Complete Certificate Request
Actions 패널에서 "Complete Certificate Request…"를 클릭하여 설치 마법사를 엽니다.
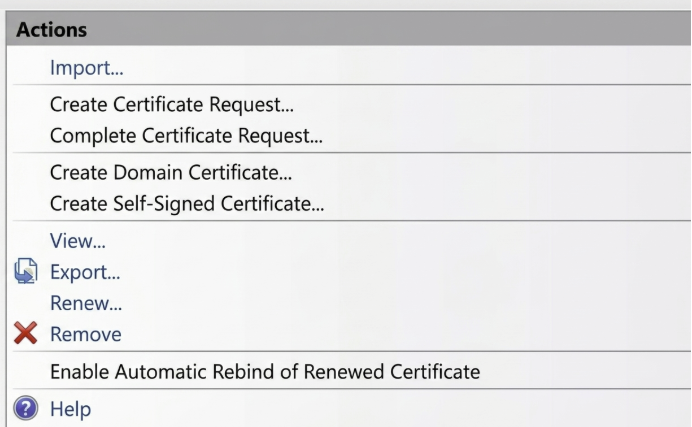
⚠️ 다른 서버에서 CSR을 생성했나요? 이 경우 Complete Certificate Request가 작동하지 않습니다. 원본 서버에서 .pfx 파일(PKCS#12)——개인 키 포함——을 내보내고 Server Certificates 아래의 Actions 패널에서 'Import' 옵션을 사용하세요.
cPanel, Plesk 또는 Linux 서버에서 IIS로 이전하는 경우: 기존 인증서를 IIS에 직접 가져올 수 없습니다. 먼저 OpenSSL 명령어 또는 온라인 PEM→PFX 변환 도구를 사용하여 인증서를 .pfx(PKCS#12) 형식으로 변환한 다음 IIS에서 Server Certificates → Import를 사용하세요. OpenSSL 명령어는 다음과 같습니다:
openssl pkcs12 -export -out injeungseo.pfx -inkey gaein-ki.key -in injeungseo.crt -certfile cabundle.crt
5단계 — 인증서 파일 선택 및 Friendly Name 입력
"Specify Certificate Authority Response" 창이 열립니다. 세 가지 필드를 다음과 같이 입력합니다:
| 필드 | 입력 내용 |
|---|---|
| File name (.cer) | "…" 버튼을 통해 .crt 파일을 선택합니다. IIS는 .crt와 .cer 확장자 모두 허용합니다. |
| Friendly name | 나중에 알아볼 수 있는 짧은 이름——예: example.kr-2025. 6단계에서 이 이름을 다시 선택합니다. |
| Certificate store | "Personal"을 선택합니다. 이후 인증서가 표시되지 않으면 "Web Hosting"을 시도해 보세요. |
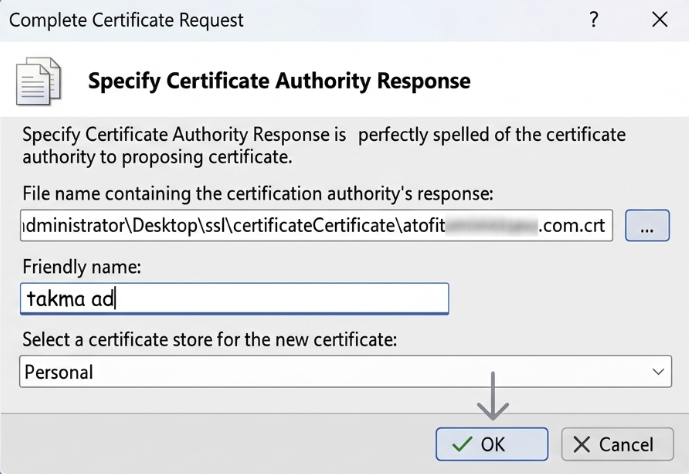
모든 필드를 입력한 후 "OK"를 클릭합니다. 인증서가 서버에 업로드되었습니다. 아직 HTTPS 트래픽을 처리하지 않습니다——다음 단계에서 설정합니다.
6단계 — 포트 443에서 HTTPS 바인딩 생성
인증서가 설치되었지만 IIS는 아직 어느 웹사이트가 이 인증서를 사용해야 하는지 알지 못합니다. 포트 443을 웹사이트 및 인증서와 연결하는 바인딩을 생성해야 합니다.
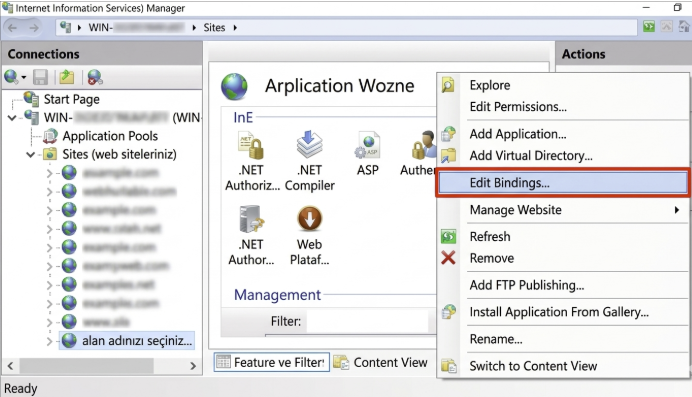
왼쪽 패널에서 웹사이트를 마우스 오른쪽 버튼으로 클릭하고 "Edit Bindings…"를 클릭합니다. Site Bindings 창에서 "Add"를 클릭합니다.
| 필드 | 값 / 설명 |
|---|---|
| Type | https |
| IP Address | All Unassigned——또는 해당되는 경우 서버에 할당된 특정 IP |
| Port | 443 |
| Hostname | 인증서에 표시된 대로 도메인 이름을 입력합니다(예: www.example.kr) |
| SNI | 여러 사이트가 이 IP 주소를 공유하는 경우 "Require Server Name Indication"에 체크합니다 |
| SSL Certificate | 5단계에서 입력한 Friendly Name을 선택합니다 |
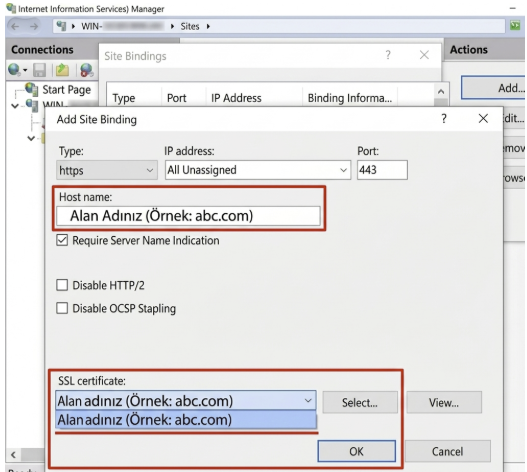
저장하려면 "OK"를 클릭합니다. 웹사이트가 이제 HTTPS를 통해 접속 가능합니다.
SNI란 무엇이며 언제 활성화해야 하나요?
SNI(Server Name Indication)는 하나의 IP 주소로 여러 SSL 인증서를 제공할 수 있게 해주는 TLS 확장 기능입니다——호스트 이름당 하나의 인증서를 제공합니다. SNI가 없으면 IIS는 호스트 이름에 관계없이 IP 주소당 하나의 인증서만 제공할 수 있습니다.
다음의 경우 SNI를 활성화하세요: (a) 하나의 서버 IP에서 여러 HTTPS 사이트를 호스팅하는 경우, 또는 (b) 서버가 공유 로드 밸런서 뒤에 있는 경우. IIS 7.5 이하 버전은 SNI를 지원하지 않습니다——도메인마다 별도의 IP가 필요합니다. IIS 8 이상 버전은 SNI를 기본적으로 지원합니다.
7단계 — HTTP에서 HTTPS로 리디렉션
HTTPS 바인딩을 추가해도 http:// 트래픽이 자동으로 리디렉션되지는 않습니다. 리디렉션이 없으면 일부 방문자——그리고 검색 엔진 크롤러——는 계속해서 암호화되지 않은 버전의 사이트에 접근합니다.
IIS URL Rewrite 모듈을 사용한 리디렉션(권장)
- Microsoft에서 URL Rewrite 모듈을 다운로드하여 설치합니다(무료, Web Platform Installer 또는 직접 다운로드).
- IIS 관리자에서 사이트를 선택하고 "URL Rewrite"를 더블 클릭합니다.
- "Add Rule(s)" → "Blank Rule"을 선택합니다. 규칙 이름을 "HTTP to HTTPS"로 지정합니다.
- Match URL: Pattern = .*
- 조건 추가: {HTTPS}가 패턴 "^OFF$"와 일치합니다.
- 작업: https://{HTTP_HOST}/{R:0}으로 리디렉션, 리디렉션 유형: 영구(301).
이것이 SEO와 사용자 신뢰에 중요한 이유: Google은 2014년부터 HTTPS를 순위 신호로 사용하고 있습니다. 구체적으로 Chrome과 Edge는 모든 HTTP 페이지를 '안전하지 않음'으로 표시합니다——이는 사용자 신뢰를 떨어뜨리고 이탈률을 높입니다. 두 가지 모두 간접적인 SEO 부정 요소입니다. 301 리디렉션은 또한 HTTP URL에서 HTTPS 버전으로 링크 에쿼티를 전달합니다.
8단계 — SSL 설치 확인
모든 것이 작동한다고 가정하지 말고 반드시 확인하세요. 설치가 완료되었다고 판단하기 전에 다음 세 가지 확인을 수행합니다:
- 브라우저의 자물쇠 아이콘: Chrome 또는 Edge에서 https://www.example.kr을 엽니다. 주소 표시줄의 자물쇠 아이콘은 HTTPS가 활성화되어 있음을 확인합니다.
- SSL Checker: 온라인 SSL 확인 도구를 사용하여 인증서 체인, 만료일 및 발급자를 확인합니다.
- SSL Labs 테스트: ssllabs.com/ssltest에 접속하여 도메인 이름을 입력합니다. A 또는 A+ 등급을 목표로 하세요——낮은 등급은 일반적으로 수정이 필요한 구성 문제를 나타냅니다.
✅ 자물쇠 아이콘이 없나요? 가장 흔한 원인은 불완전한 인증서 체인입니다——중간 인증서(CA Bundle)가 설치되어 있지 않습니다. certlm.msc와 MMC를 사용하여 IIS 인증서 저장소에 설치한 다음 IIS를 재시작하세요.